在此页面上
在使用新的AI助手时,有一个熟悉的交易:再次解释你的工作。描述相关人员,找到相关文档,重复决策历史,并纠正助手无法知道的假设。更换工具意味着再次进行这种介绍。看似提示编写问题,实则常常是上下文所有权问题。
Zortex 改变了哪些工作必须重复。个人模型与个人保持一致,而不是在每个助手中重建为不完整的配置文件。电子邮件、文件、日历和消息是关于工作的证据,但它们不可互换。一个有用的模型必须保留声明来自哪个人、项目、文档或事件,以及哪些仍然不确定。
人类协作的下一阶段将涉及不止一个AI工具。人们将使用不同的助手进行研究、写作、编码、规划和审查。我们认为,一个人应该能够将相关上下文带入这些工具,而无需让每个工具成为历史的唯一所有者。
人是连续性
如今,一个项目可以分散在收件箱、日历、共享文件和聊天中。一个人记得会议更改了截止日期;另一个人记得哪个文档包含最终范围。如果这些事实之间的联系丢失,助手可能会产生一个看似合理但已过时的答案。
我们的设计始于一个私有世界模型:链接的人员、项目、文档和决策,并由产生它们的源记录支持。缺失的来源、不明确的身份和过时的副本需要一个能够保留引用、揭示有争议的链接并接受更正的模型。
一个人不应该为了从这项工作中受益而必须采用特定的AI界面。上下文层和对话界面有不同的职责。上下文层组装并维护一个连贯的视图;选定的助手帮助解决特定的问题或任务。切换后者不应要求放弃前者。
隐私是一个操作边界
本地优先决定了工作记录的存储位置。Zortex 的桌面架构将保险库和派生上下文保留在用户的计算机上。连接器代码、事件日志和权限网关实现了该路径的不同部分。 版本2页面 涵盖早期访问可用性;各个服务保留其自己的提供商和平台要求。
我们不使用用户的个人内容来训练 AI 模型。这并不意味着信息永远不能离开机器。当有人故意要求第三方 AI 分析选定的材料时,该选定的上下文可能会发送给所选的提供商。其处理受该提供商的条款以及我们自己的权限管辖。有用的承诺是 控制披露内容,而不是外部分析根本不涉及披露的虚构。
当一个人连接应用程序时,这种区别也很重要。授权访问与请求答案不是同一事件。一个好的连接器需要说明它请求了什么访问权限,保留源身份,诚实地识别失败的授权,并使删除成为可能。对于某些来源,浏览器可以执行API不支持的步骤;这种便利性增加了其自身的身份验证和可靠性风险。
一个工作边界,而不是一个大的权限
我们的预期路径可以概括,而无需假设每个提供商都具有相同的连接器。
Authorized source apps
        |
        v
Private local world model
        |
        v
Permission and relevance selection
        |
        v
One chosen AI, for one requested task
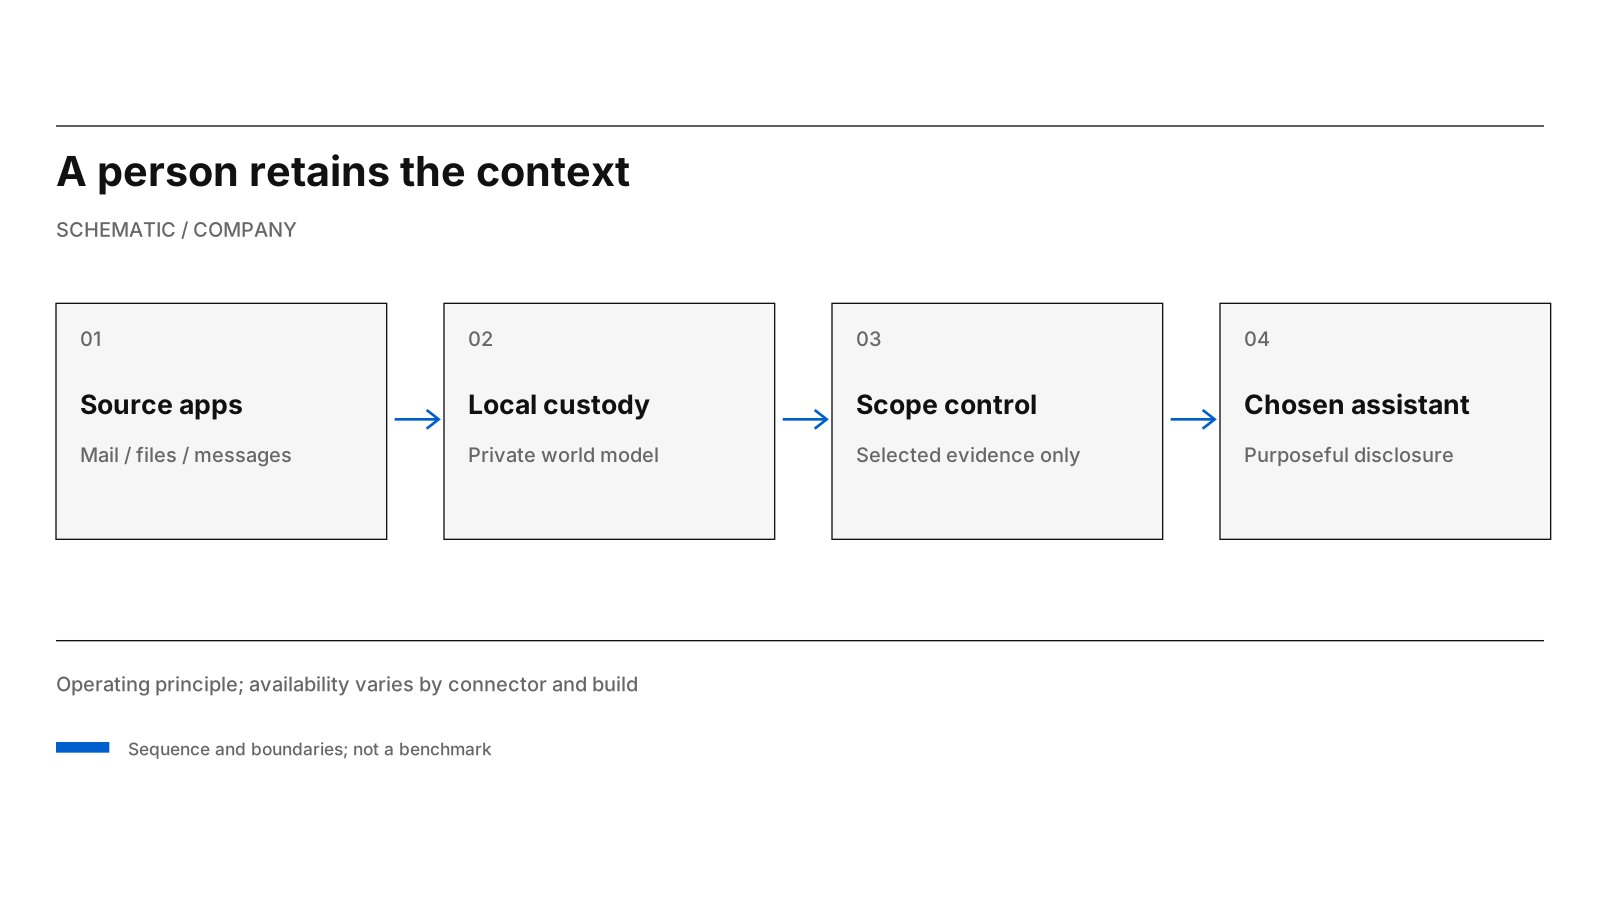
设计原则的概念性说明,而非实时集成的认证。
请求总结本周会议不需要某人私人通信的整个档案。编码请求可能需要项目描述和最近的技术决策,但不需要不相关的家庭消息。相关性和权限必须协同工作:检索更少不仅仅是成本优化,授权来源也不是将每条记录传输给每个 AI 的权限。
这也是一个协作问题。个人上下文通常包含有关其他人的信息。拥有消息并不意味着拥有无限的发布权,或允许代理代表他人行事。访问控制、出处和可逆操作是实现共享工作的一部分,而不是障碍。
更好的交接需要可见的原因
想象一个项目从研究助手转移到编码助手。重要的交接不是第一次对话的长篇记录。它是相关问题、源文档、当前决定、导致该决定的推理以及仍然存在的空白。这些是另一个工具可以测试的部分。
我们的工程方向将授权、源检索和传递给 AI 的上下文分开。下一步是在特定的连接源上测试这种分离,而不仅仅是将其写入架构图。我们需要展示读取了哪些记录,哪些记录进入了外部助手,以及一个人如何纠正这种交接。
对于团队,同样的原则有一个更严格的条件:任何私人个人保管库都不应成为同事信息的后门。共享上下文将需要明确的共享规则和对所有权的谨慎处理。我们对此工作有架构提案;我们不将团队范围的内存作为已发布的功能。
证据改变模型
如果连接源会产生比手动提供上下文更大、更难以理解的隐私风险,则此设计会失败。如果世界模型自信地从过时的证据中回答问题,则此设计会失败。如果纠正错误的关系需要在五个地方找到并修复它,则此设计会失败。如果用户无法判断哪些信息越界进入外部 AI,则此设计会失败。
公司致力于跨工具的连续性。连接器检查、可读的检索跟踪和授权执行使得能够查看哪些记录为答案提供了信息以及哪些助手收到了它们。
来源依据: ZortexHQ/INDRA 2026 年 6 月的架构和状态说明,包括设计阶段规范和生产实现之间的明确区别;Zortex 网站和候补名单中的核心产品描述。此帖子说明了设计目标,而不是未发布架构的完成。