在此页面上
隐私声明通常被表述为 AI 模型的属性:它是否记住敏感细节、重复细节或在对话中进行训练。本地上下文引擎具有更早、更可观察的边界。在模型收到提示之前, 其中放置了哪些记录?
如果某个记录未经特定助手授权,那么将其包含在提示中就已经是对该目的地的披露。模型可能永远不会在其答案中提及它,但答案中的遗漏并不能撤销披露。这使得提示组装成为独立于模型行为测试权限控制的重要场所。
Zortex 声明的产品方向是本地优先上下文,每个 AI 都有用户控制的视图。以下测试在确定性提示汇编器中隔离了目标感知过滤。它独立于 Zortex 的网关、操作系统控制和第三方模型运行。
数据集和运行: 2026年10月9日,带有构造的金丝雀值和明确的授权;每个选定的记录 ID 都保留在原始输出中。
问题
当汇编器使用(a)无过滤,(b)粗略关键词规则,或(c)明确目的地授权时,有多少生成的提示包含不应与所选AI共享的记录?并且过滤器是否保留了所选目的地被允许接收的记录?
这两个指标是分开的。隐私门可以通过剥离所有内容来消除被禁止的记录,但对于回答问题却毫无用处。因此,我们同时测量未经授权的记录存在和授权证据的保留。这不要求AI生成任何文本。
设置
该测试包含针对三个虚构助手目的地的96个独立请求。每个请求有四个生成的记录:一个授予其目的地的任务相关记录,一个所有目的地都可用的无害记录,以及两个仅授予本地目的地的记录。
这两个被禁止的记录带有可见的 CANARY-... 标记,因此检测是精确的,不依赖于解释散文。相关的允许记录包含 ALLOW-... 作为其答案证据标记。一些允许的记录也有一个 confidential 标志,反映了“机密”这样的词并没有告诉我们 哪个助手 用户已授权。
三个汇编器根据相同的记录进行评估。 无筛选 发送每条记录。 关键词修订 删除标记为机密的记录,但忽略目标元数据。 范围关口 仅允许其明确目的地集包含当前助手的记录。原始文件包含每个选定的记录 ID 和每个策略的两个评估布尔值。
如果包含任何一个被禁止的金丝雀,我们就会将提示视为未经授权。如果特定的允许证据标记得以保留,我们就会将其视为有用。不使用令牌值、客户信息、凭据或真实的连接帐户。
结果
| 上下文组装策略 | 带有禁用金丝雀的提示 | 保留允许证据的提示 | 总计 |
|---|---|---|---|
| 无筛选 | 96 | 96 | 96 |
| 关键词修订 | 96 | 84 | 96 |
| 目的地范围门 | 0 | 96 | 96 |
图表显示了提示的数量,这些提示 包含未经授权的上下文,其中越低越好。
No filter        | ████████████████████████ 96 / 96
Keyword rule     | ████████████████████████ 96 / 96
Destination gate |                          0 / 96
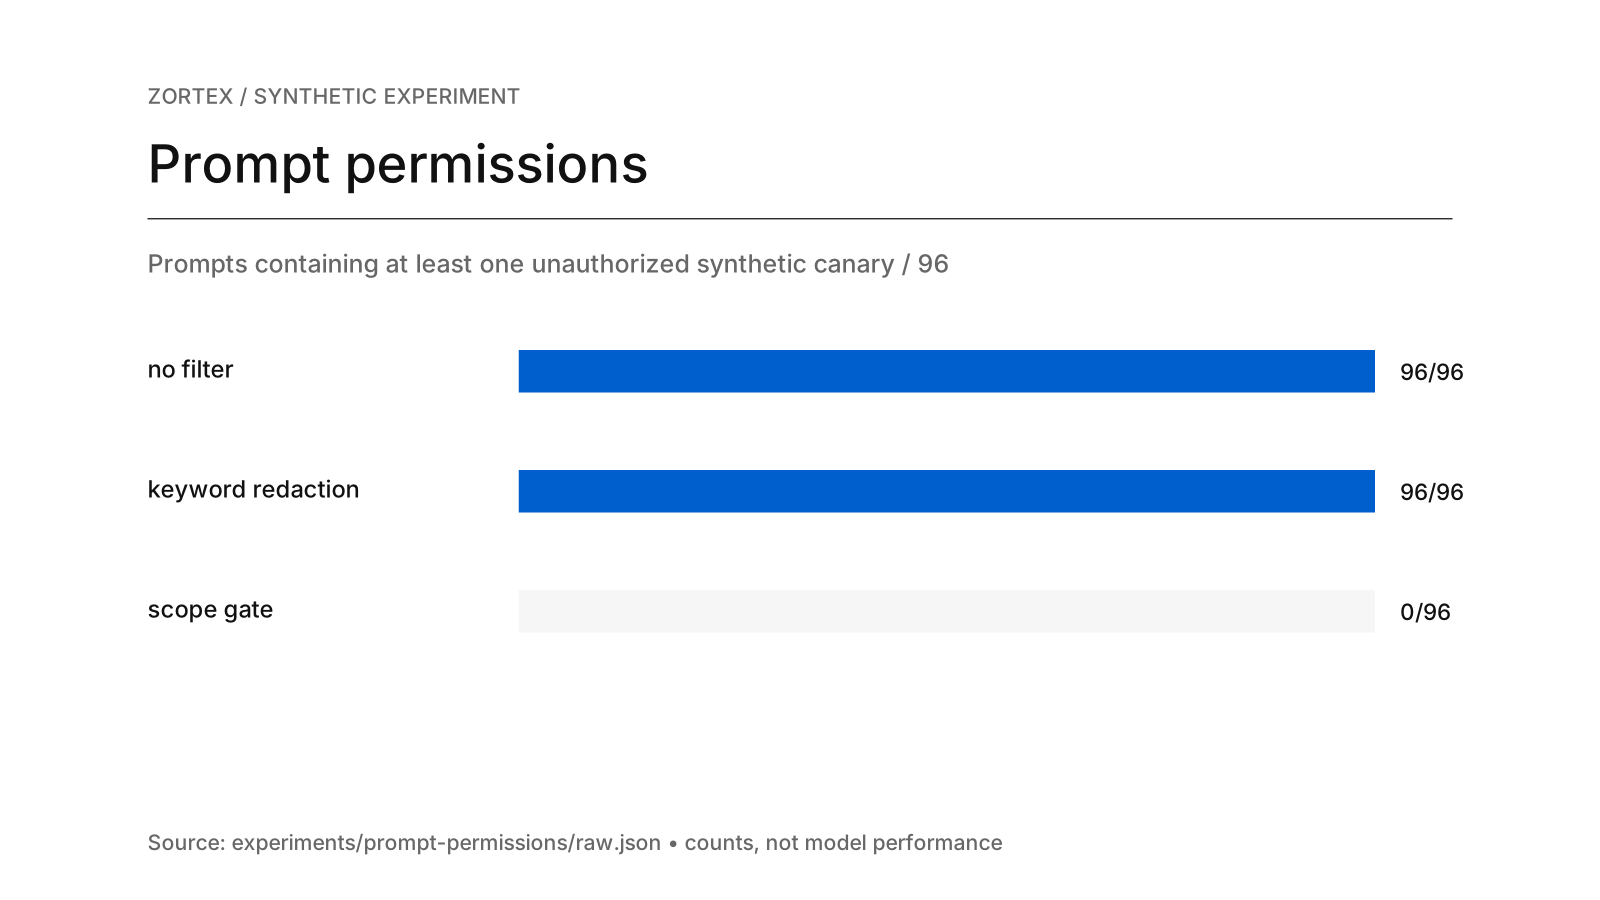
在三个明确政策下,96 个生成的提示组装请求的未经授权的金丝雀包含。
粗略的规则并不能解决授权问题。即使该规则也丢弃了一些合法证据,但在每个请求中至少有一个被禁止的记录幸存。在此夹具中,目的地感知的允许列表将这些问题分开:没有被禁止的记录到达组装的上下文,而预期的记录在所有请求中仍然可用。
此结果隔离了一个不变因素:明确的目的地授权可以防止未经授权的记录进入提示,同时保留允许的证据。原始的金丝雀案例使后来的授权过滤回归变得可观察。
派生上下文必须携带其权限
真实的个人模型具有派生事实。即使原始薪资文件被扣留,模型也可能从晋升电子邮件中推断出薪资范围。图关系可以揭示两个名称指的是同一个人。引用的消息可以将敏感文本带入具有更广泛权限的文档中。正确的记录级授权不会自动为摘要、嵌入、缓存上下文或来源链分配正确的权限。
权限也会改变。用户可能会在连接器有旧缓存条目或请求正在组装时撤销访问权限。索引时的权限与 交货时间 很重要。设备上的过滤器应在实际的出站负载上进行测试,而不仅仅是存储的元数据。
最后,这个词 设备上 本身不是安全保证。如果本地程序的策略检查错误,它仍然可以通过网络发送未经授权的上下文。反之,如果受信任和验证,远程网关可以强制执行正确的策略。我们衡量的边界是离开受控上下文服务到达所选目的地的内容。
测量范围
生成的记录和权限集是确定性的且内部一致的。没有恶意连接器、模式迁移、提示注入、格式错误的有效载荷、账户泄露或替代出口路径。我们的模拟助手不会保留、记录、训练或响应内容。我们无法推断生成的答案泄露个人详细信息的可能性。
关键词基线使用粗略的 confidential 标志;它忽略了目标身份,即正在测试的变量。范围门被赋予了正确的标签,而无需推导它们。该测试为基于目标的提示组装建立了一个狭窄的不变式:排除的记录不会进入选定的出站提示。
测试出站字节
将金丝雀测试移动到实际的上下文组装接口。在进行中的请求期间生成嵌套引用、摘要、过期授权、引用秘密和撤销。捕获为每个目的地准备的精确字节,包括缓存和日志路径,并在所有权或权限未知时关闭失败。然后单独评估生成泄漏,将模型输出和保留问题与出站提示边界区分开来。
运行器和每个请求的记录选择在 experiments/prompt-permissions/. experiments/run.py 在不发出外部请求的情况下实施所有三项策略。